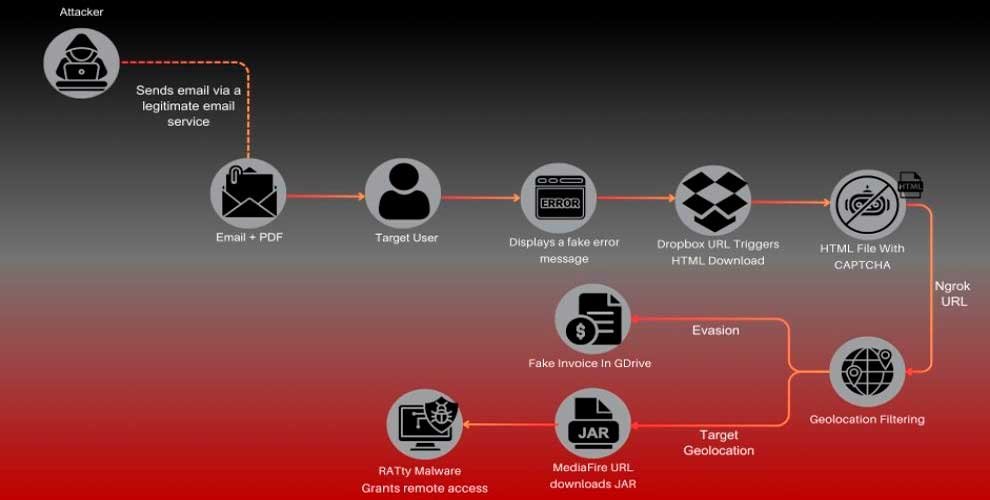
El equipo FortiMail IR de Fortinet ha identificado una nueva campaña de malware que utiliza técnicas avanzadas para distribuir un troyano de acceso remoto (RAT) en organizaciones de España, Italia y Portugal. La campaña emplea múltiples capas de evasión, incluyendo el uso de servicios de correo electrónico legítimos, plataformas de intercambio de archivos y técnicas de geolocalización.
El ataque comienza con un correo electrónico que parece legítimo, enviado desde un servicio autorizado, e incluye un archivo PDF que solicita al destinatario revisar facturas. Al hacer clic en el enlace del PDF, el usuario es redirigido a una plataforma de intercambio de archivos para descargar un archivo HTML malicioso. Este archivo utiliza Ngrok para crear túneles seguros y ocultos, complicando la detección del ataque.
La sofisticación de esta campaña radica en su capacidad para eludir los filtros de seguridad y enmascarar el origen del ataque, aumentando la probabilidad de éxito.
Los clientes de Fortinet ya están protegidos contra esta campaña por las múltiples capas de protección como con los servicios AntiSPAM, Filtrado Web, IPS y AntiVirus de FortiGuard. Además de las defensas técnicas, se recomienda a las organizaciones deben adoptar programas de Formación en Concienciación de Seguridad (SATs) y realizar simulaciones de phishing de forma regular.